مقدمة
الروابط الساخنة (hotlinking أو «inline linking») تعني أن موقعًا طرفًا ثالثًا يعرض مباشرةً صورة أو ملفًا مستضافًا في مساحتك عبر الإشارة إلى عنوان URL الخاص بك. والنتيجة أن عرض النطاق الترددي لديك يُستخدم لخدمة الملف، أحيانًا دون إذن. يوفر cPanel أداة «Hotlink Protection» لحجب هذه الاستخدامات الشائعة أو لإعادة توجيه الطلبات غير المصرّح بها إلى صورة بديلة.
المتطلبات
- الوصول إلى حسابك في cPanel.
- قد يتم تعطيل هذه الميزة من قِبَل مزوّد الاستضافة عبر WHM (Feature Manager). إذا لم تَرَ الخيار، فاتصل بالدعم من خلال منطقة العميل.
- إذا كنت تنوي تعديل ملف
.htaccess، فاعلم كيفية عرض الملفات المخفية في مدير الملفات: عرض الملفات المخفية. - احرص على عمل نسخة احتياطية من ملف
.htaccessقبل أي تعديل.
قبل البدء (أفضل الممارسات)
- اجمع قائمة النطاقات التي يجب أن تظل مصرحًا لها (مثلاً
example.com،www.example.com، ونطاق مزوّد CDN). - حدّد الامتدادات التي تريد حمايتها (.jpg، .png، .webp، .gif، إلخ).
- إذا كنت تستخدم CDN، فدوّن نطاقه: يجب إضافته إلى النطاقات المسموح بها وإلا فسيتم حظر صورك التي تُقدَّم عبر CDN.
خطوات مفصّلة (واجهة cPanel)
- سجّل الدخول إلى cPanel (انظر كيفية الوصول إلى حسابي في cPanel).
- في لوحة تحكم cPanel، ابحث عن قسم «الأمان» ثم انقر على Hotlink Protection.
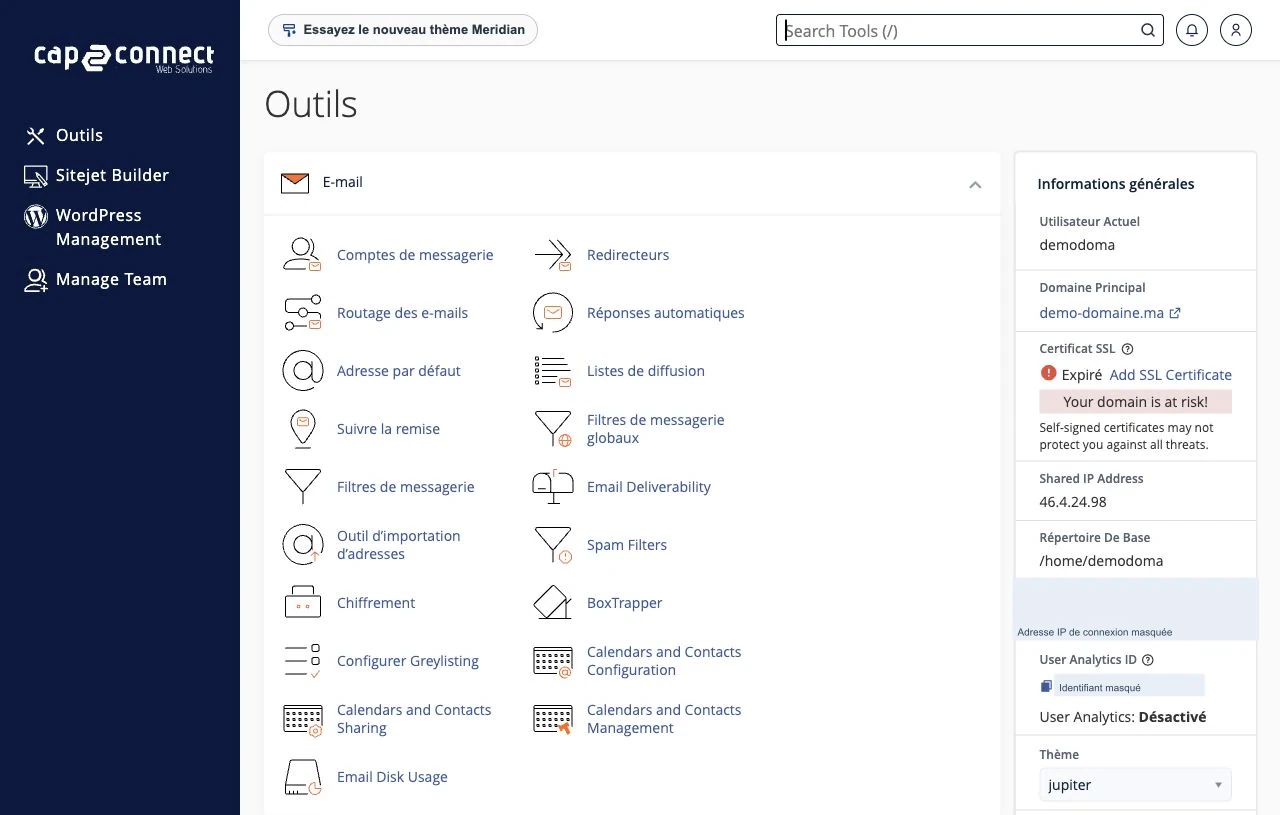
مثال: افتح cPanel ثم ابحث في قسم «الأمان» عن Hotlink Protection. - في صفحة Hotlink Protection، انقر على Enable (تفعيل) لفتح نموذج التكوين.
- اِملأ الحقول الرئيسية:
- URLs to allow access — أضف هنا أسماء النطاقات المصرح لها بعرض ملفاتك. أضف دائمًا البدائل
example.comوwww.example.comإذا وُجد كلاهما، وكذلك نطاق CDN الخاص بك إذا لزم الأمر. - Block direct access for the following extensions — أدرج الامتدادات التي يجب حمايتها (مثلاً
.jpg .jpeg .png .gif .webp). - Allow direct requests — فعّل هذا الخيار إذا أردت السماح بالوصول حين يكون رأس HTTP Referer فارغًا (مثلاً عند الوصول المباشر عبر عنوان URL أو عبر بعض البروكسيات/العملاء الذين يزيلون هذا الرأس).
- Redirect the request to the following URL — (اختياري) أدخل عنوان URL لصورة بديلة تُعرض لمن يقومون بالربط المباشر.
- URLs to allow access — أضف هنا أسماء النطاقات المصرح لها بعرض ملفاتك. أضف دائمًا البدائل
- اختبر فورًا (انظر القسم التحقق والاختبار بالأسفل) وإذا لزم الأمر، أضف النطاقات المفقودة ثم أعد الإرسال.
ملاحظة
قد تعرض بعض إصدارات أو تخصيصات cPanel تسميات باللغة الإنجليزية؛ تظل الحقول مكافئة. إذا عطّلت الحماية، قد يقوم cPanel بمسح قائمة عناوين URL المسموح بها — فاحفظ نسخة قبل أي تعطيل.
شرح الخيارات ونصائح عملية
- أضف دائمًا النسختين
example.comوwww.example.com، وكذلك النطاقات الفرعية التي تخدم وسائطك (مثالstatic.example.com). - إذا كنت تستخدم CDN، أضف نطاقه (أو نطاقاته) إلى قائمة المحيلين المسموح بها لتجنب أن تُحجب صورك التي تُقدَّم عبر الـCDN.
- خانة الاختيار Allow direct requests تتحكم في السلوك عندما يكون رأس HTTP
Refererفارغًا. بعض المتصفحات أو إضافات الخصوصية أو البروكسيات تحذف هذا الرأس: فعّل هذا الخيار إذا لاحظت حالات حجب شرعية.
بديل متقدم: قواعد يدوية في .htaccess
إذا لم تكن الواجهة متاحة أو إذا فضّلت قاعدة مخصصة، يمكنك إضافة توجيهات في الملف .htaccess (عادةً في جذر public_html). احفظ دائمًا نسخة احتياطية من الملف الحالي قبل التعديل.
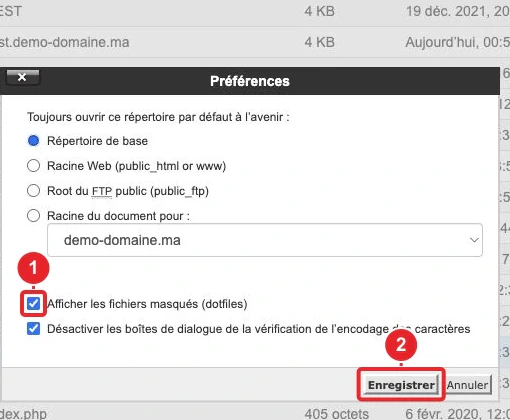
.htaccess.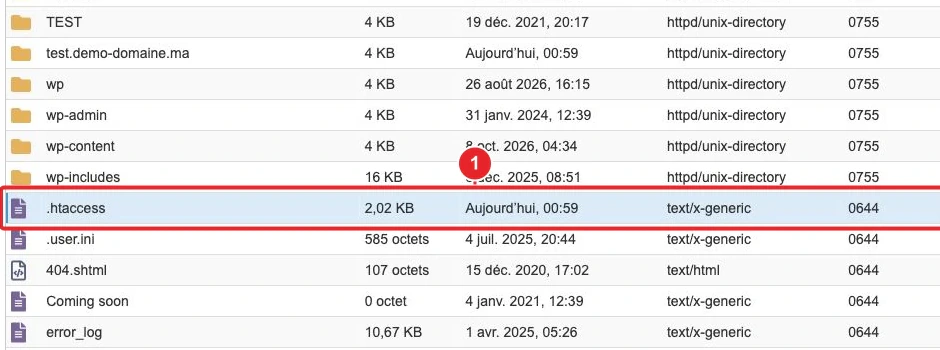
.htaccess عبر مدير الملفات أو عن طريق تنزيل نسخة محلية.أمثلة شائعة (قم بتكييف example\.com مع نطاقك):
# 1) Autoriser les accès directs (Referer vide) et bloquer les hotlinkeurs
RewriteEngine On
RewriteCond %{HTTP_REFERER} !^$
RewriteCond %{HTTP_REFERER} !^https?://(www\.)?example\.com [NC]
RewriteRule \.(jpe?g|png|gif|webp)$ - [F,NC,L]

# 2) Bloquer aussi les accès directs (aucun Referer autorisé sauf example.com)
RewriteEngine On
RewriteCond %{HTTP_REFERER} !^https?://(www\.)?example\.com [NC]
RewriteRule \.(jpe?g|png|gif|webp)$ - [F,NC,L]

# 3) Variante : rediriger vers une image de remplacement
RewriteEngine On
RewriteCond %{HTTP_REFERER} !^$
RewriteCond %{HTTP_REFERER} !^https?://(www\.)?example\.com [NC]
RewriteRule \.(jpe?g|png|gif|webp)$ https://example.com/images/no-hotlink.jpg [R,NC,L]
توضيحات سريعة:
RewriteCond %{HTTP_REFERER}يقرأ رأسRefererالمرسل من المتصفح.- [F]يُرجع خطأ HTTP 403 (Forbidden)؛[R]يفرض إعادة توجيه HTTP.[NC]يتجاهل حالة الأحرف،[L]ويوقف تنفيذ القواعد.
مهم: هذه القواعد تعتمد على رأس Referer، الذي قد يكون غائبًا أو مزوَّرًا. تقلل هذه القواعد من الربط المباشر الشائع لكنها لا تشكّل حماية تشفيرية مضمونة.
التحقق والاختبار
طرق بسيطة للتحقق مما إذا كانت الحماية تعمل:
- استخدم curl لمحاكاة وصول من موقع آخر (هنا نُحاكي Referer خارجي):
حالة HTTP/1.1 403 Forbiddencurl -I -e 'http://othersite.example' 'https://votresite.example/path/image.jpg'HTTP/1.1 403 Forbiddenتشير إلى أن الحماية رفضت الطلب. - أنشئ صفحة اختبار على نطاق آخر تحتوي على
<img src="https://votresite.example/path/image.jpg">: إذا كانت الحماية مفعّلة، يجب أن تُحجب الصورة أو تُستبدل. - افتح علامة تبويب الشبكة (Network) في أدوات المطوّر في متصفحك لفحص الطلب ورمز الحالة HTTP الذي تم إرجاعه.
- تذكّر مسح ذاكرة التخزين المؤقت للمتصفح، وإذا كنت تستخدم CDN فقم أيضًا بمسح ذاكرة التخزين المؤقت الخاصة به بعد التعديل.
المشكلات الشائعة واستكشاف الأخطاء وإصلاحها
- الصور الخاصة بموقعي محجوبة — تحقّق من أنك أضفت جميع متغيرات النطاق (مع/بدون
wwwwww)، ونطاقاتك الفرعية وعنوان URL الخاص بشبكة CDN. إذا كانت البروكسيات تحذف ترويسة Referer، فحدّد Allow direct requests أو عدّل قاعدة .htaccess.htaccessللسماح بترويسة Referer فارغة. - لا أرى خيار Hotlink Protection — قد يكون مزوّد الاستضافة قد عطّل الأداة عبر WHM Feature Manager. اتصل بالدعم (فتح تذكرة).
- تعارض مع WordPress / الإضافات — بعض الأدوات (مثل WordPress Toolkit أو إضافات الأمان) قد تعدّل التكوين أو تكتب قواعد في
.htaccess.htaccess. تحقّق من إعدادات WordPress Toolkit إذا كنت تستخدمه. - خطأ 500 بعد تعديل .htaccess — استعد نسخة احتياطية من الملف، ثم صحّح الصياغة. خطأ مطبعي بسيط في .htaccess
.htaccessقد يتسبب في حدوث خطأ في الخادم. - قد تمنع الحماية بعض الخدمات (CDN، منصات طرف ثالث) — أضف نطاقهم إلى قائمة المراجع المسموح بها أو اضبط قواعد جهة CDN لتجنب الحجب.
القيود
- تعتمد الطريقة على ترويسة HTTP Referer
Referer: قد تُحذف (من قِبل متصفحات أو بروكسيات) أو تُزوّر. تقلّل الحماية من الارتباطات الساخنة الشائعة لكنها لا تقضي عليها تمامًا. - للحالات التي تتطلب ضوابط صارمة جدًا (تحكّم قوي في الوصول)، اجمع بين عدة تدابير: قواعد على مستوى الخادم، CDN مع قواعد منع الارتباطات الساخنة، أو حلّ مصادقة للوصول إلى الملفات.
روابط داخلية مفيدة
- كيف يمكنني الوصول إلى حساب cPanel الخاص بي؟
- عرض الملفات المخفية في مدير الملفات (لملف .htaccess)
- فرض SSL / HTTPS عبر .htaccess (أمثلة على التحرير)
- WordPress Toolkit لـ cPanel (إذا كنت تستخدم هذه الأداة)
- الاتصال بالدعم من داخل منطقة العميل
المراجع
وثائق مرجعية
- حماية الربط الساخن — توثيق cPanel و WHM
- استخدام mod_rewrite للتحكم في الوصول — Apache HTTP Server
تم الاطلاع على الوثائق في 17 أكتوبر 2026. قد تختلف الأدوات حسب مزود الاستضافة.